Дата публикации: 5.11.2026
Атака, защита и «минное поле». Как омские студенты сражались в престижной кибербитве
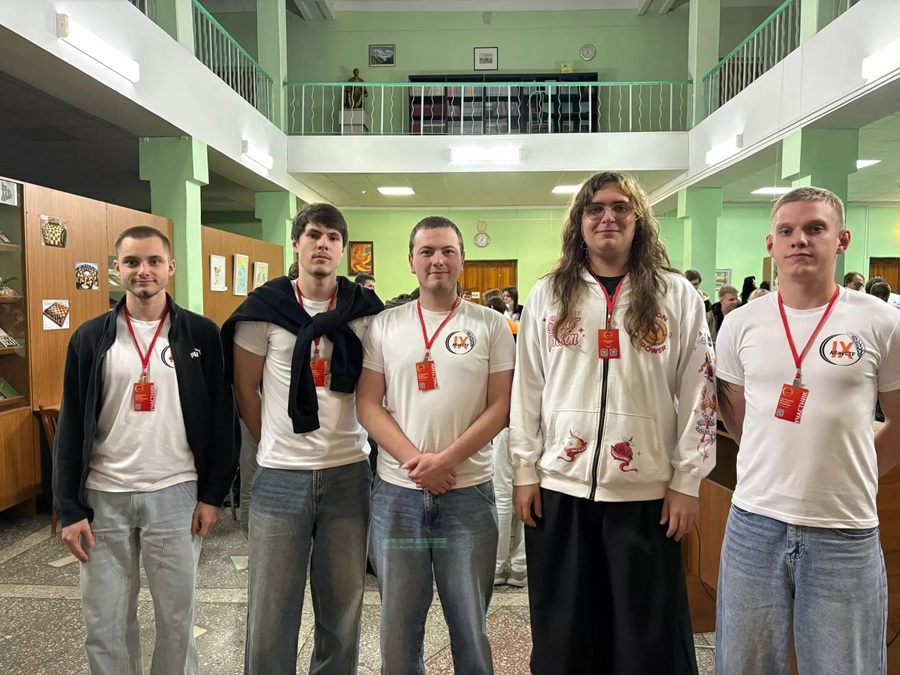
Представьте: ваш сервер взламывают прямо сейчас. Сотни запросов летят на чужие хосты, таймер неумолимо отсчитывает секунды, а вам нужно одновременно латать собственные дыры и успевать «грабить» соперников. Ошибка стоит очков, промедление — раунда. Это не сценарий блокбастера, а реальность турнира по информационной безопасности. Именно в такой переплёт попали студенты ОмГУ имени Ф.М. Достоевского. О том, что скрывается за сухими цифрами, нам рассказал участник команды 4V4NG4RD, студент четвёртого курса факультета цифровых технологий, математики и кибербезопасности, инженер по информационной безопасности Сергей Рудоманов.
«Киберспорт в чистом виде»
AltayCTF-2026 — турнир, где всё решают не только знания, но и скорость реакции. Формат Attack-Defense для непосвящённого выглядит как стратегическая игра в реальном времени, только с настоящим софтом. Постараемся объяснить механику так, чтобы вы поняли, даже если никогда не открывали консоль.
«Каждой команде выдают одинаковый сервер с набором уязвимых приложений. Ваша задача — как можно быстрее найти в них “дыры”, закрыть их у себя, чтобы вас не взломали, и одновременно эксплуатировать те же уязвимости у соперников. За каждый успешный взлом и “кражу” флага с чужих серверов начисляются очки. Это киберспорт в чистом виде: динамичный, нервный, где всё решают секунды», — рассказывает Сергей Рудоманов.
Самое сложное — не поиск уязвимостей, а умение удержать баланс между двумя фронтами. Когда одновременно падают собственные сервисы, сыплются атаки от соперников, а таймер неумолимо тикает. Здесь важно хладнокровие и правильно расставленные приоритеты, делает вывод наш собеседник.

100% и ещё немного сверху
Результат команды ОмГУ — седьмая строчка в турнирной таблице. Если смотреть только на цифры, кажется, что ещё есть силы и стремление двигаться дальше, однако внутри команды другие ощущения.
«Мы выложились на все 100%, а местами, кажется, и больше возможностей нашего организма на текущий момент. Если говорить о запасе, то он кроется в сыгранности и автоматизации. Поскольку команда у нас относительно новая, нам ещё не хватает “мышечной памяти” в командных процессах Attack-Defense — когда каждый с полуслова понимает сокомандника. Запас по очкам точно был в защите: в некоторых турах мы слишком поздно латали бреши, теряя ценные очки, которые могли бы принести победу в раунде».

Конкуренция на турнире оказалась серьёзной: среди соперников — опытные столичные коллективы. Больше всего омскую команду впечатлила скорость автоматизации у топ-игроков.
«Сильные соперники не ковыряются вручную — они используют кастомные эксплойты и скрипты автоматической атаки, которые начинают лететь по всем хостам ровно в ту секунду, когда открывается раунд. Это уровень зрелых киберспортивных коллективов, у которых отточен каждый скрипт и каждая роль».
Веб, реверс и «минные поля» бизнес-логики
Задач на турнире было много, каждая относилась к своему направлению. Веб — уязвимость сайтов, реверс-инжиниринг — анализ и взлом программ без исходного кода, криптография — дешифровка сообщений, форензика — цифровой криминалистический анализ следов взлома, а также администрирование.
Самой непредсказуемой оказалась связка веба и кастомной бизнес-логики приложений в защите.
«Иногда разработчики уязвимого софта закладывают туда такие логические “минные поля”, которые чисто технически выглядят нормально, но ломают всю логику работы сервиса при попытке патча».

Организацию турнира Сергей оценивает высоко: стабильная игровая сеть, чёткий тайминг и адекватное судейство. Для Attack-Defense это критически важно, ведь любой сбой инфраструктуры рушит всю игру.
4V4NG4RD: «наша компашка» с чистого листа
Название команды — 4V4NG4RD — звучит как позывной из киберпанк-романа. Но красивой предыстории пока нет. Команда новая.
«Официально зарегистрировались под названием 4V4NG4RD, но внутри себя пока никак особо не мудрим, зовём себя просто нашей компашкой или по именам. Мы только в начале пути, так что главная история команды ещё пишется».

Формировался коллектив без жёстких отборов и пафосных кастингов. Всё началось с друзей-одногруппников, которые увлекаются информационной безопасностью. Готовились вечерами, разбирали задачи, а потом рискнули поехать на первые соревнования.
Внутри команды — классическое разделение по специализациям. Есть капитан, координирующий общую стратегию и распределение ресурсов, специалисты по веб-безопасности, знатоки системного администрирования и защиты инфраструктуры, а также те, кто сидит на реверсе и анализе бинарного кода.
«При этом никто не сидит в узких рамках — базово каждый понимает соседние направления, чтобы подстраховать товарища».
Факультет как фундамент
Факультет цифровых технологий, математики и кибербезопасности, по словам нашего собеседника, создаёт отличную базу для старта: сильная математическая школа и профильные дисциплины. Преподаватели поддерживают стремление студентов участвовать в соревнованиях, идут на встречу при необходимости поездок.
«А главное — атмосфера на факультете сама по себе подстёгивает заниматься реальной практикой, а не только теорией».
Участие в профессиональных соревнованиях не мешает, а развивает учебные процессы. На лекциях и лабораторных студенты изучают в теории сетевые протоколы, работу операционных систем, криптоалгоритмы, уязвимости ПО. А на состязаниях есть возможность попрактиковаться. После этого некоторые дисциплины воспринимаются иначе, ты понимаешь их прикладной смысл, признаётся Сергей Рудоманов.
Полноценных регулярных CTF-соревнований внутри ОмГУ пока нет, но команда думает над запуском чего-то подобного на базе вуза. Хочется создать внутренний полигон, привлекать младшекурсников, делиться опытом и готовить новые смены для выездных турниров.

От университетских пар — к «школе выживания»
Личный путь Сергея в информационную безопасность начался с университета: профильные пары и академическая база дали первый толчок. Дальше интересы вышли за рамки стандартной программы: самостоятельный разбор сетевых протоколов, первые платформы для практики, погружение в реальные задачи.
На тренировки и разбор задач уходит примерно 5–10 часов в неделю. Но главная фишка — постоянная практика: команда участвует примерно два раза в месяц в самых разных CTF-соревнованиях в онлайн-формате. Жертвовать чем-то ради подготовки, по словам нашего героя, не приходится — когда процесс увлекает, время на него всегда найдётся.
«В какой-то момент поймал себя на мысли, что разбираться с уязвимостями и копаться в том, как устроены системы изнутри, гораздо интереснее, чем просто стандартная учёба. Понял, что это направление мне реально по душе».
Турниры дают не только технические навыки. Это школа выживания в условиях неопределённости. Участники должны принимать решения за пять минут, научиться доверять сокомандникам, не сдаваться, даже в самых уязвимых позициях. Иногда кажется, что положение безвыходное, здесь начинается настоящая борьба. Плюс: на таких соревнованиях можно познакомиться с лучшими специалистами сферы со всей страны.

В планах — призы и собственные утилиты
Ближайший горизонт — держать темп: принимать участие во всероссийских студенческих онлайн- и оффлайн-кубках, оттачивать командную механику на Task-based и Attack-Defense турнирах, выступать на домашних и региональных площадках. А цель на следующий AltayCTF — амбициозная, но реальная.
«Зайти в призы. Для этого нужно углублять автоматизацию атак, писать собственные утилиты заранее и проводить больше внутренних тренировочных спаррингов внутри команды, чтобы сократить время реакции на инциденты во время матча».
Профессиональное будущее участники команды связывают с IT-сферой, но не ограничиваются только информационной безопасностью. Кому-то ближе классический пентест, аналитика и защита инфраструктуры, кто-то смотрит шире — на разработку, системный анализ и смежные направления. Главное, что у омских студентов сильная база и высокий уровень понимания темы.
Текст: Диана Масюта
Фото предоставлены факультетом цифровых технологий, математики и кибербезопасности ОмГУ
Читайте также
Образование
31.10.2026
Образование
26.10.2026